Собственный VPN
Nanocl упрощает работу: у нас есть готовый VPN Statefile.
Он основан на hwdsl2/docker-ipsec-vpn-server от @Lin Song и доступен в официальном реестре Nanocl .
nanocl state apply -fs nr.next-hat.com/v0.18/ipsecПросмотрите руководство этого Statefile:
nanocl state man -s nr.next-hat.com/v0.18/ipsecЕсли возможностей Statefile Args недостаточно, скачайте файл и настройте под свои задачи:
wget nr.next-hat.com/v0.18/ipsecСодержимое VPN Statefile:
ApiVersion: v0.18

Args:
- Name: namespace
  Kind: String
- Name: public-ip
  Kind: String
- Name: dns
  Kind: String
  Default: "1.1.1.1"

Namespace: ${{ Args.namespace }}

# See all options:
# https://docs.next-hat.com/references/nanocl/objects/cargo
Cargoes:
- Name: vpn
  PortBindings:
    500/udp:
    - HostPort: "500"
    4500/udp:
    - HostPort: "4500"
  Containers:
  - Name: vpn
    Image: hwdsl2/ipsec-vpn-server:latest
    Env:
    - VPN_PUBLIC_IP=${{ Args.public-ip }}
    - VPN_DNS_SRV1=$$INTERNAL_GATEWAY
    - VPN_DNS_SRV2=${{ Args.dns }}
    - VPN_L2TP_NET=192.168.42.0/16
    - VPN_L2TP_LOCAL=192.168.42.1
    - VPN_L2TP_POOL=192.168.42.10-192.168.42.254
    - VPN_XAUTH_NET=192.168.43.0/16
    - VPN_XAUTH_POOL=192.168.43.10-192.168.83.254
    HostConfig:
      Binds:
      - /opt/vpn:/etc/ipsec.d
      - /lib/modules:/lib/modules
      CapAdd:
      - NET_ADMIN
      Devices:
      - PathOnHost: /dev/ppp
        PathInContainer: /dev/ppp
        CgroupPermissions: rwm
      Sysctls:
        net.ipv4.ip_forward: "1"
        net.ipv4.conf.all.accept_redirects: "0"
        net.ipv4.conf.all.send_redirects: "0"
        net.ipv4.conf.all.rp_filter: "0"
        net.ipv4.conf.default.accept_redirects: "0"
        net.ipv4.conf.default.send_redirects: "0"
        net.ipv4.conf.default.rp_filter: "0"
        net.ipv4.conf.eth0.send_redirects: "0"
        net.ipv4.conf.eth0.rp_filter: "0"
Пример использования:
nanocl state apply -fs nr.next-hat.com/v0.18/ipsec -- --namespace private --public-ip $(curl -s http://ipinfo.io/ip)В этом файле создаётся собственный DNS для VPN.
Он позволяет создавать и переопределять домены, направляя их к Cargo.
Перед подключением к VPN получите учётные данные командой:
nanocl cargo -n private logs vpnВы увидите примерно следующее:
================================================

IPsec VPN server is now ready for use!

Connect to your new VPN with these details:

Server IP: server-public-ip
IPsec PSK: secret-psk
Username: vpnuser
Password: secret-password
Подключение к VPN зависит от вашей системы, поэтому здесь не рассматривается.
Подробнее об образе контейнера — в официальной документации .
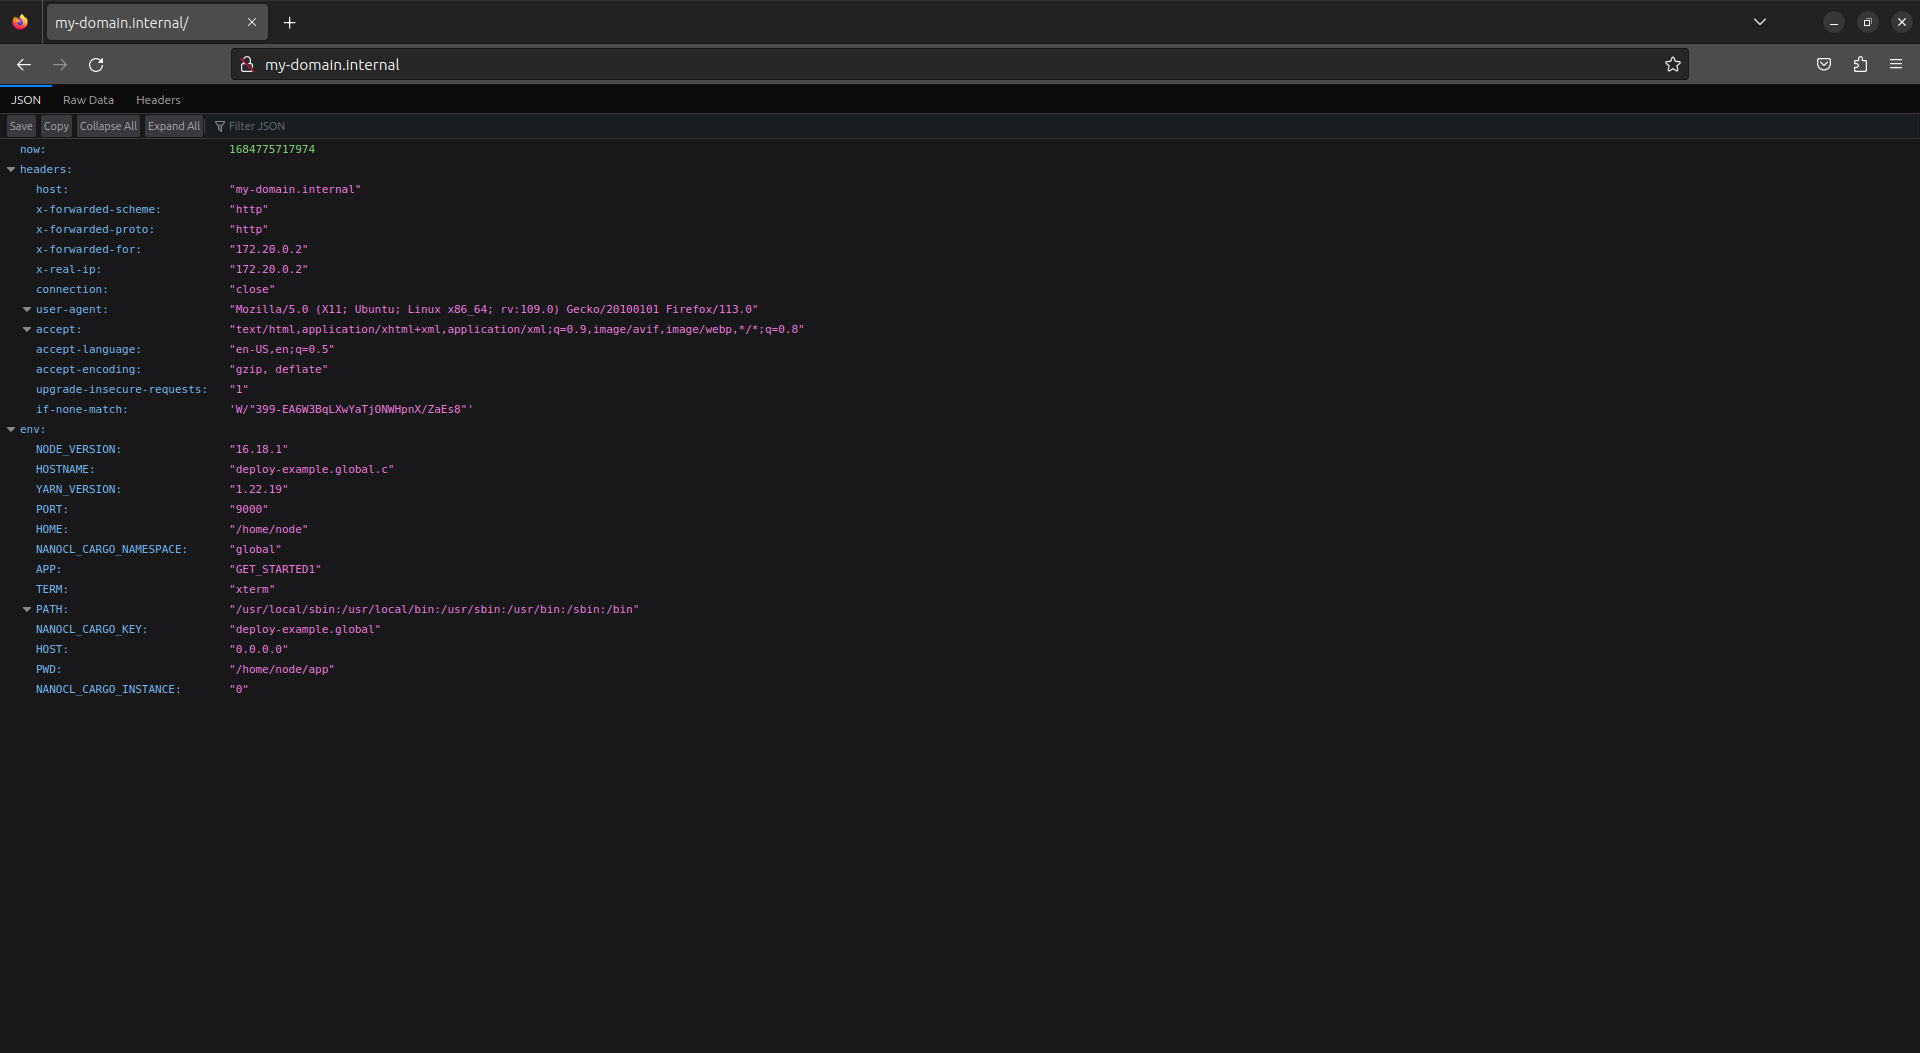
Теперь можно создавать Cargo в любом пространстве имён и открывать к ним доступ через VPN, например:
ApiVersion: v0.18

Namespace: global

# See all options:
# https://docs.next-hat.com/references/nanocl/objects/cargo
Cargoes:
- Name: deploy-example
  Containers:
  - Name: web
    Image: ghcr.io/next-hat/nanocl-get-started:latest
    Env:
    - APP=GET_STARTED1

# See all options:
# https://docs.next-hat.com/references/nanocl/objects/resource
Resources:
- Name: vpn-dns
  Kind: ncdns.io/rule/v0.10
  Data:
    Entries:
    - Name: my-domain.internal
      IpAddress: Internal

- Name: my-domain.internal
  Kind: ncproxy.io/rule/v0.15
  Data:
    Rules:
    - Domain: my-domain.internal
      Network: Internal
      Locations:
      - Path: /
        Target:
          Key: global.deploy-example.c
          Port: 9000
Здесь часто используется private.nsp, ссылающееся на шлюз пространства имён private; при другом пространстве имён замените его.
После применения настроек откройте http://my-domain.internal .